</>Malware & Threat Analysis2013.06.07آشنایی با مراحل و حوزه های ارزیابی امنیتی و تست نفوذ۱ ارزیابی امنیتی و تست نفوذ تست نفوذ یا ارزیابی امنیتی روشی است که توسط آن قادر خواهیم بود تا آسیبپذیریهای موجود…READ ARTICLE ↗
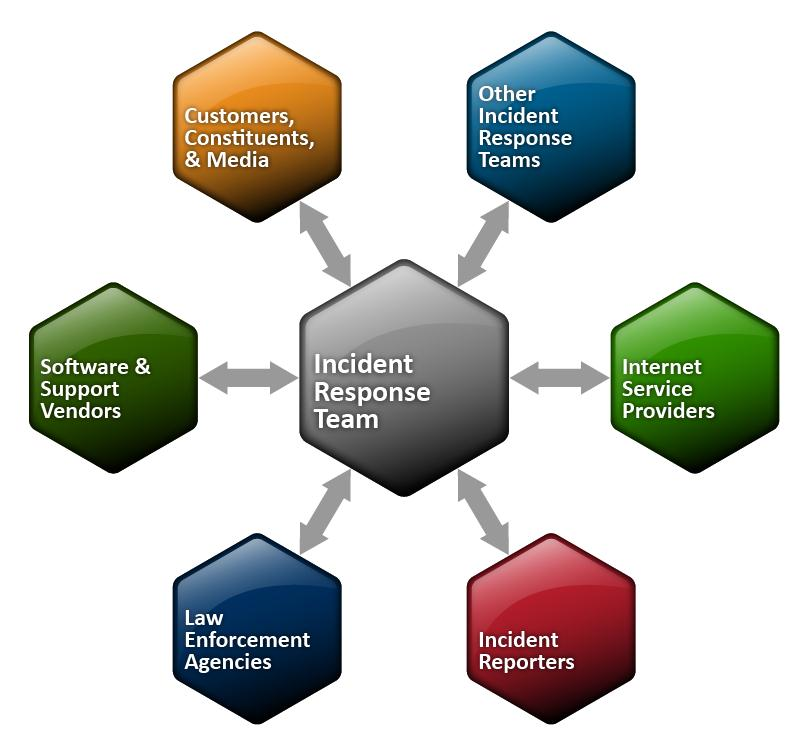
</>DFIR & Incident Response2013.06.07لزوم همکاری میان تیم رسیدگی به رخداد و دیگر اجزای سازمانشناسایی گروههای درون سازمانی که می توانند در عملیات شناسایی یا رسیدگی به رخدادها با تیم رسیدگی به رخدادهای رایانه ای همکاری…READ ARTICLE ↗
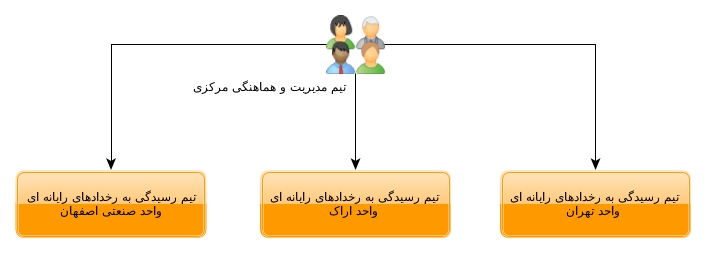
DFIR & Incident Response2013.06.07مدل تیم رسیدگی به رخدادهای رایانه ایدر استاندارد NIST SP800-61 سه مدل تیم رسیدگی به رخداد های رایانه ای معرفی شده است. یک مجموعه می تواند براساس گستره فعالیت…READ ARTICLE ↗
DFIR & Incident Response2013.06.07منابع ورودی تیم رسیدگی به رخدادهای رایانه ایمهم ترین نیاز یک مرکز/تیم رسیدگی به رخدادهای رایانه ای پیشتر گفته شد منابع ورودی به دو دسته ی بزرگ اطلاعات استخراجی…READ ARTICLE ↗
</>DFIR & Incident Response2013.06.07رسیدگی به رخدادهای رایانه ایاستاندارد NIST SP800-61 چیست؟ این استاندارد مدل و ساختار یک تیم مدیریت و رسیدگی به رخداد های رایانه ای (Computer Security Incident…READ ARTICLE ↗
</>Technology Notes2013.06.07تداوم کسب وکار و فناوری اطلاعاتموضوع تداوم دیرینه و حائر اهمیت می باشد. انسان هوشمند از بدو زندگی اجتماعی خود نیاز به “تداوم کسب وکار” را به…READ ARTICLE ↗
 Mahyar Notes