 Mahyar Notes
// Archive
Research notes
DFIR & Incident Response
Incident Response without Windows Event Logs
This post discuss some Digital Forensics and Incident Response (DFIR) techniques you can leverage when you encounter an environment without Windows event…
READ ARTICLE ↗
DFIR & Incident Response
Digital Forensics and Incident Response
Introduction This post is inspired by all the hard working DFIR, and more broadly security professionals, who have put in the hard…
READ ARTICLE ↗DFIR & Incident Response
لزوم همکاری میان تیم رسیدگی به رخداد و دیگر اجزای سازمان
شناسایی گروههای درون سازمانی که می توانند در عملیات شناسایی یا رسیدگی به رخدادها با تیم رسیدگی به رخدادهای رایانه ای همکاری…
READ ARTICLE ↗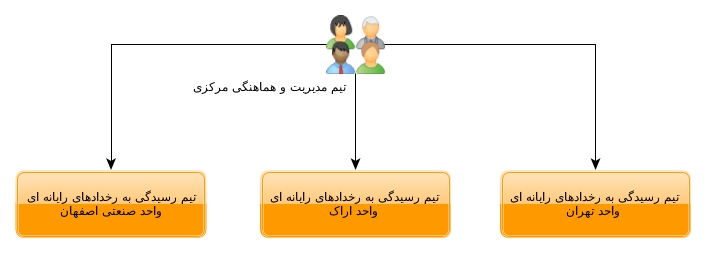
DFIR & Incident Response
مدل تیم رسیدگی به رخدادهای رایانه ای
در استاندارد NIST SP800-61 سه مدل تیم رسیدگی به رخداد های رایانه ای معرفی شده است. یک مجموعه می تواند براساس گستره فعالیت…
READ ARTICLE ↗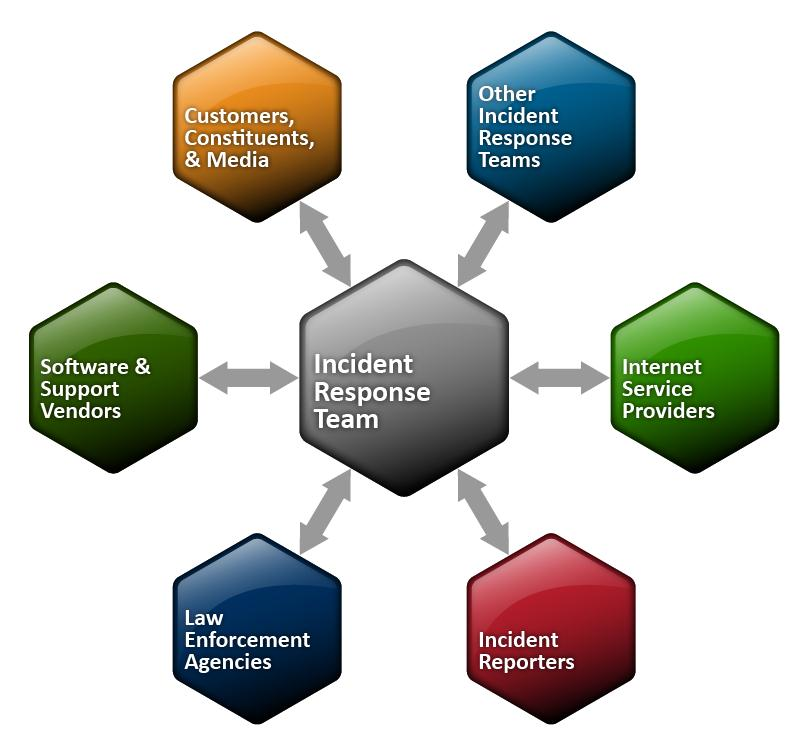
DFIR & Incident Response
منابع ورودی تیم رسیدگی به رخدادهای رایانه ای
مهم ترین نیاز یک مرکز/تیم رسیدگی به رخدادهای رایانه ای پیشتر گفته شد منابع ورودی به دو دسته ی بزرگ اطلاعات استخراجی…
READ ARTICLE ↗DFIR & Incident Response
رسیدگی به رخدادهای رایانه ای
استاندارد NIST SP800-61 چیست؟ این استاندارد مدل و ساختار یک تیم مدیریت و رسیدگی به رخداد های رایانه ای (Computer Security Incident…
READ ARTICLE ↗
DFIR & Incident Response
مرتب سازی پایگاه داده سرویس DHCP
نکته ای که در خصوص مرتب سازی DHCP در Windows Server 2008 R2 وجود دارد آنست که با اجرای دستور jetpack…
READ ARTICLE ↗